Nīderlandē kiberdrošības incidentu ziņošanas pienākumus regulē Kiberdrošības likums ( Cyberbeveiligingswet , Cbw), kas stājās spēkā 2026. gada 15. augustā un aizstāja Tīklu un informācijas sistēmu drošības likumu ( Wet beveiliging netwerk-en informatiesystemen , Wbni). Organizācijām, uz kurām attiecas šis likums, ir jāziņo par būtisku incidentu 24 stundu laikā pēc tā atklāšanas, 72 stundu laikā jāsniedz pilnīgāks paziņojums un viena mēneša laikā jāiesniedz galīgais ziņojums. Ziņojumi tiek nosūtīti caur Nacionālā kiberdrošības centra (NCSC) portālu, kas tos nodod attiecīgajai CSIRT un kompetentajai uzraugai.
Nīderlandes kiberdrošības likums īsteno NIS2 direktīvu un tika pieņemts līdztekus Kritisko vienību noturības likumam ( Wet weerbaarheid kritieke entiteiten , Wwke), kas īsteno CER direktīvu un uzliek fizisko noturību un ziņošanas pienākumus aptuveni piecsimt organizācijām, kas noteiktas kā kritiskās vienības. Mūsu plašākais NIS2 un Nīderlandes kiberdrošības likuma ceļvedis pilnībā aptver rūpības pienākumu; šajā rakstā ir izklāstīts, uz ko attiecas ziņošanas režīms, kad incidents pārsniedz slieksni, kuri ziņojumi ir jāiesniedz, kura iestāde tos saņem un kā šis pienākums mijiedarbojas ar paziņošanas pienākumiem, kas jums, iespējams, jau ir saskaņā ar GDPR vai DORA.
Uz kurām organizācijām attiecas ziņošanas pienākums
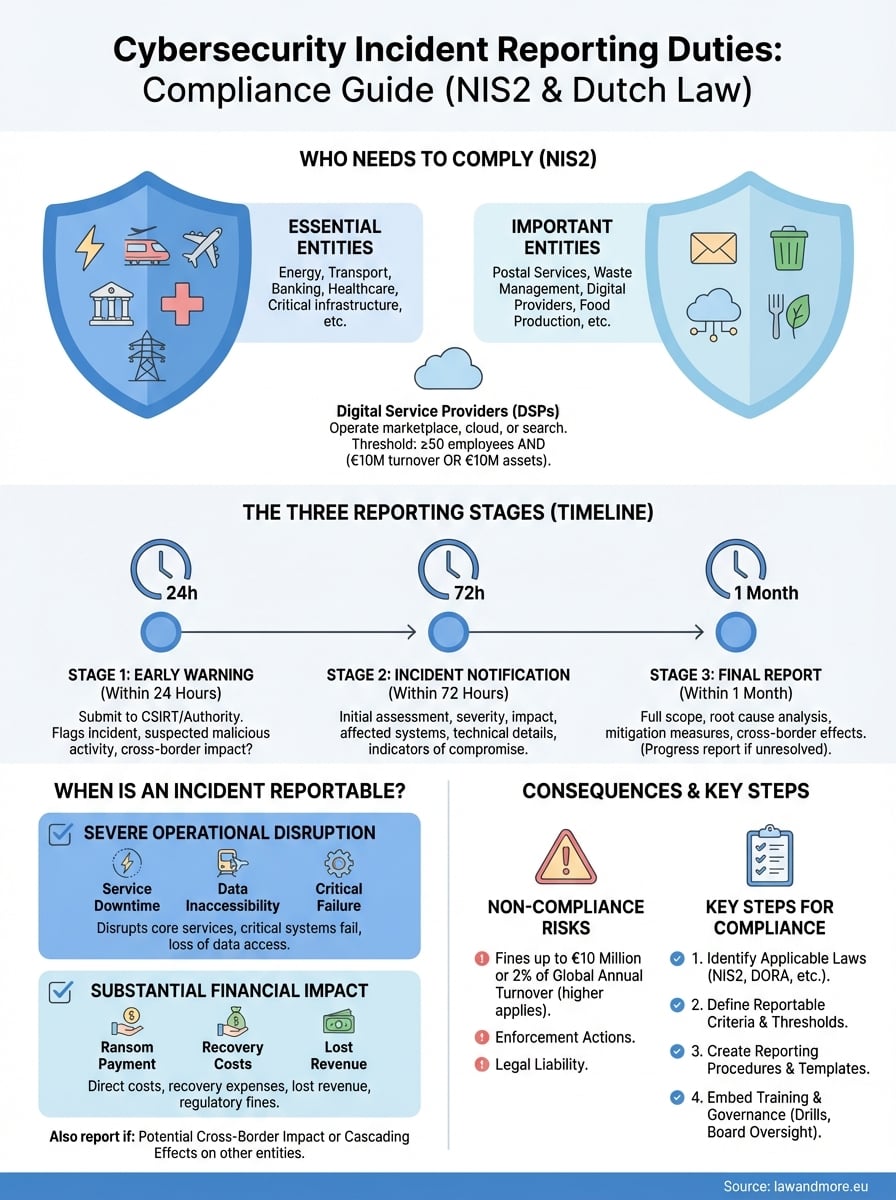
Cbw attiecas uz būtiskām struktūrām un svarīgām struktūrām astoņpadsmit nozarēs. Būtiskās struktūras ietver enerģētiku, transportu, banku darbību, finanšu tirgus infrastruktūru, veselības aprūpi, dzeramo ūdeni, notekūdeņus, digitālo infrastruktūru, IKT pakalpojumu pārvaldību, valsts pārvaldi un kosmosu. Svarīgās struktūras ietver pasta un kurjeru pakalpojumus, atkritumu apsaimniekošanu, ķīmisko vielu un pārtikas ražošanu, medicīnas ierīču, datoru un transportlīdzekļu ražošanu, digitālos pakalpojumu sniedzējus, piemēram, tiešsaistes tirdzniecības platformas, meklētājprogrammas un sociālās platformas, kā arī pētniecības organizācijas.

Lielums parasti nosaka klasifikāciju nozarē. Lielas organizācijas būtiskā nozarē ir būtiskas vienības, vidēja lieluma organizācijas ir svarīgas vienības, un organizācijas, kas ir mazākas par vidēja lieluma slieksni, parasti neietilpst likuma darbības jomā. Šim lieluma noteikumam ir izņēmumi: DNS pakalpojumu sniedzēji, augstākā līmeņa domēnu reģistri, uzticamības pakalpojumu sniedzēji, publisko elektronisko sakaru tīklu un pakalpojumu sniedzēji un valsts pārvaldes daļas ietilpst likuma darbības jomā neatkarīgi no lieluma, tāpat kā organizācijas, kas ir vienīgās sabiedrībai kritiski svarīga pakalpojuma sniedzējas vai kuru darbības traucējumi būtiski ietekmētu organizāciju. Tas, vai esat būtiska vai svarīga vienība, nemaina ziņošanas termiņus; tas maina uzraudzības intensitāti un naudas soda maksimālo apmēru.
Reģistrācija notiek pirms ziņošanas
Organizācijai, kas ietilpst Cbw darbības jomā, ir jāreģistrējas NCSC uzturētajā valsts vienību reģistrā, cita starpā norādot savu nozari, kontaktinformāciju incidentu gadījumā un interneta domēna vārdus, par kuriem tā ir atbildīga. Reģistrācija nav formalitāte, ko var veikt, gaidot pirmo incidentu: reģistrs ir veids, kā CSIRT un vadītājs zina, kas jūs esat, un ziņošana, izmantojot portālu, pieņem, ka jūs tajā esat. Izmaiņas reģistrētajā informācijā ir jānodod tālāk.
Līdztekus reģistrācijai likums uzliek arī rūpības pienākumu. Vienībām ir jāveic atbilstoši un samērīgi tehniski, operatīvi un organizatoriski pasākumi pret riskiem, kas apdraud to tīklu un informācijas sistēmas, un tie ir sīkāk izstrādāti Kiberdrošības dekrētā ( Cyberbeveiligingsbesluit ) un ministrijas noteikumos. Likums arī nosaka atbildību augstākajā līmenī: vadības institūcija apstiprina riska pārvaldības pasākumus, ir atbildīga par atbilstību un tai ir jāapmeklē apmācība par kiberdrošības riskiem. Šī atbildība ir viena no praktiskajām atšķirībām salīdzinājumā ar veco Wbni, un tas ir drīzāk pārvaldības, nevis IT jautājums. Tā atrodas līdzās kiberdrošības krimināltiesību aspektam, uz kuru mūsu piezīme par Kibernoziegumu III likumu ir sākumpunkts. Mūsu pārskats par atbilstības regulējumiem, ar kuriem Nīderlandes uzņēmumam ir jārēķinās, sniedz to kontekstā.
Kad incidents kļūst ziņojams
Izraisītājs ir būtisks incidents, nevis jebkurš incidents. Incidents ir būtisks, ja tas izraisa vai var izraisīt nopietnus pakalpojumu darbības traucējumus vai finansiālus zaudējumus attiecīgajai vienībai, vai ja tas ir ietekmējis vai var ietekmēt citas fiziskas vai juridiskas personas, radot ievērojamus materiālus vai nemateriālus zaudējumus. Laiks sāk skaitīt no atklāšanas brīža, nevis no izmeklēšanas pabeigšanas, tāpēc pirmais lēmums ir jāpieņem, pamatojoties uz nepilnīgu informāciju.

Tā kā likumā noteiktais kritērijs ir atvērts, to aizpilda nozarei specifiskas robežvērtības un vadlīnijas. Novērtējot nozīmīgumu, svarīgi ir jautājumi par to, cik ilgi pakalpojums nav bijis pieejams un cik saņēmējiem, vai datiem ir piekļūts vai tie ir mainīti bez atļaujas un kādās kategorijās, vai ietekme sasniedz citas dalībvalstis, vai incidents traucē pakalpojumu sniegšanu citām būtiskām vai svarīgām struktūrām, un cik ilgs laiks ir paredzēts atkopšanai. Kaskādes efekti skaitās paši par sevi: mākoņpakalpojumu sniedzējs, kura pārkāpums traucē slimnīcas darbību, ziņo, pamatojoties uz šo traucējumu, ne tikai uz saviem zaudējumiem.
Saprātīga atbilde uz atvērtu normu ir pierakstīt, kur atrodas jūsu pašu slieksnis, pirms kaut kas notiek. Īss iekšējais klasifikācijas standarts, kas tiek konsekventi piemērots un reģistrēts, ir gan operatīvs palīglīdzeklis, gan labas gribas apliecinājums, ja vadītājs vēlāk jautā, kāpēc konkrēts incidents netika ziņots.
Trīs ziņojumi un to termiņi
Ziņošanas pienākums ir posmos. 24 stundu laikā pēc būtiska incidenta uzzināšanas jūs iesniedzat agrīno brīdinājumu, norādot, vai pastāv aizdomas, ka incidentu izraisījušas nelikumīgas vai ļaunprātīgas darbības, un vai tam varētu būt pārrobežu ietekme. 72 stundu laikā jūs iesniedzat incidenta paziņojumu, kas atjaunina agrīno brīdinājumu ar incidenta sākotnējo novērtējumu, tā smagumu un ietekmi, un, ja iespējams, apdraudējuma rādītājiem. Viena mēneša laikā pēc incidenta paziņojuma jūs iesniedzat galīgo ziņojumu, kurā ietverts detalizēts incidenta apraksts, tā smagums un sekas, apdraudējuma veids vai pamatcēlonis, piemērotie mazināšanas pasākumi un, attiecīgā gadījumā, pārrobežu ietekme.

Ja incidents joprojām turpinās pēc mēneša beigām, jūs iesniedzat progresa ziņojumu, kam seko galīgais ziņojums viena mēneša laikā pēc incidenta risināšanas. Šai shēmai ir divi īsāki termiņi. Uzticamības pakalpojumu sniedzēji ziņo par incidentu, kas ietekmē viņu uzticamības pakalpojumu sniegšanu, 24 stundu laikā, nevis 72 stundu laikā. Un, ja būtisks incidents ietekmē jūsu pakalpojuma saņēmējus, jums bez liekas kavēšanās ir jāinformē šie saņēmēji par incidentu un, ja apdraudējums to attaisno, par pasākumiem vai risinājumiem, ko viņi var veikt paši.
Kas saņem jūsu ziņojumu
Jūs iesniedzat pieteikumu, izmantojot NCSC portālu, un no turienes paziņojums tiek nodots jūsu nozares CSIRT vienībai un tās pārraugam. Šis vienotais ievades punkts ir apzināta vienkāršošana: jums nav jāizstrādā atbildības sadalījums laika spiediena apstākļos. Pati uzraudzība joprojām ir sektorāla. Nīderlandes Digitālās infrastruktūras pārvalde ( Rijksinspectie Digitale Infrastructuur , RDI) uzrauga digitālo infrastruktūru, digitālos pakalpojumu sniedzējus un lielāko daļu centrālās valdības; Cilvēku vides un transporta inspekcija (ILT) uzrauga ūdensapgādes iestādes un daļu transporta; veselības aizsardzība ietilpst Veselības un jaunatnes aprūpes inspekcijas (IGJ) pārziņā; bet finanšu nozari uzrauga De Nederlandsche Bank un Nīderlandes Finanšu tirgu pārvalde. Jūsu nozares pārrauga apstiprināšana un tās kontaktinformācijas reģistrēšana incidentu plānā ir piecu minūšu vingrinājums, ko nav iespējams labi paveikt pulksten trijos no rīta.
Ja citi ziņošanas pienākumi pārklājas
Viens incidents reti izraisa vienu pienākumu. Ja incidents ir saistīts ar personas datiem, paralēli tiek piemērota GDPR: par personas datu pārkāpumu ir jāpaziņo Nīderlandes Datu aizsardzības iestādei 72 stundu laikā pēc tam, kad par to uzzinājāt, ja vien tas, visticamāk, neradīs risku personām, un pašiem datu subjektiem ir jāinformē, ja risks viņu tiesībām un brīvībām ir augsts. Šis pienākums ir neatkarīgs no Cbw, attiecas uz citu iestādi un tiek vērtēts, pamatojoties uz citu slieksni, un, ja incidents noticis apstrādātāja uzņēmumā, lomu sadalījums datu apstrādes līgumā nosaka, kurš kuru informē, kā norādīts mūsu Vispārīgās datu aizsardzības regulas ceļvedī.
Finanšu subjekti ir galvenais izņēmums no Cbw režīma, nevis tā papildinājums. Digitālās darbības noturības likums (DORA) ietver savus noteikumus par IKT risku pārvaldību un par būtisku ar IKT saistītu incidentu ziņošanu kompetentajai finanšu uzraudzības iestādei, un, ja šie noteikumi ir vismaz līdzvērtīgi, tie aizstāj atbilstošās NIS2 saistības. Tāpēc banka vai apdrošinātājs ziņo par būtisku IKT incidentu Nīderlandes Bankai vai Nīderlandes Finanšu tirgu iestādei saskaņā ar DORA un reģistrē savas līgumiskās vienošanās ar IKT trešo pušu pakalpojumu sniedzējiem informācijas reģistrā, ko pieprasa DORA; tas nedublē šo ziņošanu saskaņā ar Cbw. Elektronisko sakaru tīklu un pakalpojumu sniedzējiem ir savi nepārtrauktības paziņošanas pienākumi saskaņā ar Telekomunikāciju likumu, un organizācijas, kas noteiktas kā kritiskas struktūras, ziņo par traucējumiem saskaņā ar Wwke. Visnoderīgākais sagatavošanās solis ir noteikt, kurš no šiem noteikumiem attiecas uz jums pirms incidenta.
Kas notiek, ja ziņojat novēloti vai vispār neziņojat
Cbw uzraudzības iestāžu rīcībā ir parastais administratīvo instrumentu komplekts un vēl vairāk. Tās var pieprasīt informāciju, noteikt revīziju, dot saistošus norādījumus, noteikt rīkojumu par soda naudu ( last onder dwangsom ) un uzlikt administratīvu naudas sodu. NIS2 paredz, ka dalībvalstīm jāparedz maksimālie naudas sodi vismaz desmit miljonu eiro vai divu procentu apmērā no pasaules gada apgrozījuma būtiskām vienībām, atkarībā no tā, kura summa ir lielāka, un vismaz septiņu miljonu eiro vai 1.4 procentu apmērā svarīgām vienībām; Nīderlandes maksimālās naudas sodu robežvērtības ir noteiktas pašā Cbw. Attiecībā uz būtiskām vienībām direktīva arī ļauj uzraudzības iestādei kā galējo līdzekli apturēt sertifikāciju vai atļauju un aizliegt personai veikt vadības funkcijas.
Šī riska ietekme nav tikai administratīva. Pēc incidenta, kas kļūst publiski zināms, klienti un līgumpartneri uzdod jautājumus, un novēlots vai nepilnīgs ziņojums vājina organizācijas pozīcijas jebkurā sekojošā strīdā. Mūsu piezīme par direktoru un uzņēmumu juridisko atbildību paskaidro, kur šī riska ietekme atrodas organizācijā.
Procedūras izveide, kas pārdzīvo reālu incidentu
24 un 72 stundu termiņus ievēro tikai organizācijas, kas iepriekš ir izlēmušas, kas ko dara. Praktiski īstenojama procedūra nosaka personu, kas novērtē incidentu, ņemot vērā ziņošanas slieksni, personu, kas apstiprina paziņojumu, personu, kas to iesniedz, un personu, kas uztur kontaktus ar iestādi, katrai lomai ieceļot vietnieku, jo incidenti neievēro darba laiku. Novērtēšanas posmam jānotiek pirmajās pāris stundās pēc atklāšanas; agrīnais brīdinājums ir jāizstrādā, jāpārbauda un jāiesniedz jau pirmās dienas laikā.

Sagatavotas veidnes ir izšķirošas, vai tiks ievērots 24 stundu termiņš, vai to nokavēts. Agrīnās brīdināšanas veidnē ir jānorāda atklāšanas laiks, incidenta kategorija, skartās sistēmas, vai ir aizdomas par ļaunprātīgu darbību un vai ir iespējama pārrobežu ietekme, kā arī jānorāda kontaktpersona. Incidenta paziņošanas veidnē ir pievienots nopietnības novērtējums, ietekmes apmērs, skarto saņēmēju skaits, kompromitēšanas rādītāji un jau veiktie ierobežošanas pasākumi. Galīgā ziņojuma veidnē ir ietverts laika grafiks, pamatcēlonis, pilna ietekme un ieviestie pasākumi. Saglabājiet šos datus pieejamus arī bezsaistē; incidents, kas pārtrauc jūsu sistēmu darbību, iznīcinās arī wiki, kurā tās tiek glabātas. Darbplūsmā ir vērts iekļaut īsu projekta juridisko pārskatu, un mūsu IT juristi ir pieraduši to izdarīt stundas laikā.
Atsevišķi jāpievērš uzmanība IKT trešo pušu reģistram. Liela daļa ziņojamo incidentu rodas no piegādātāja, un līgumsaistībām nekavējoties informēt jūs, kā arī tiesībām uz tehnisko informāciju, kas jums nepieciešama jūsu ziņojumam, ir jābūt iekļautām mākonī vai piegādātāja līgumā pirms incidenta. Tas ir gan iepirkuma, gan drošības jautājums, un tas pieder pie plašākām pienācīgas rūpības saistībām, kas iet cauri piegādes ķēdei.
Apmācība un pārvaldība
Procedūras, kas ietvertas dokumentā, neizdodas. Darbiniekiem ārpus drošības komandas ir jāatpazīst, kā izskatās iespējamais incidents, jāzina, ar ko sazināties jebkurā laikā, un jāsaprot, ka viņiem nevajadzētu pašiem veikt izmeklēšanu vai neko dzēst. Drošības komandai ir pietiekami labi jāpārzina klasifikācijas standarts un darbplūsma, lai tos piemērotu spiediena apstākļos, kas praksē nozīmē to atkārtotu izmēģināšanu: galda vingrinājums, kurā tiek izmantots reālistisks scenārijs no atklāšanas līdz galīgajam ziņojumam, atklāj nepilnības, ko slēpj rakstiska procedūra.
Valdes līmenī Cbw kiberdrošības riskus padara par pastāvīgu, nevis neregulāru jautājumu. Vadības institūcija apstiprina riska pārvaldības pasākumus un ir jāapmāca; tai regulāri jāsaņem pārskats par incidentiem, iesniegtajiem ziņojumiem un no iestādēm saņemtajām atbildēm, un vienam ieceltam vadītājam ir jāatbild par pārskatu atbilstības nodrošināšanu. Mūsu atbilstības nodrošināšanas prakse palīdz organizācijām ieviest šo pārvaldību un pārbaudīt to, pirms to dara vadītājs.
Ko darīt tālāk
To, vai organizācija pilda savus kiberdrošības incidentu ziņošanas pienākumus, nosaka trīs faktori: vai tā atbilst CBW prasībām un ir reģistrēta NCSC, vai ir noteikts rakstisks slieksnis attiecībā uz to, kas tiek uzskatīts par būtisku, un vai ir norādīta persona, kas var iesniegt agrīnu brīdinājumu 24 stundu laikā jebkurā diennakts laikā. Viss pārējais izriet no šiem trim faktoriem. Vispirms pārbaudiet reģistrāciju, jo tā ir vienīgā saistība, kas jau ir nokavēta organizācijām, kuras to nav ievērojušas, un vadītājam to ir visvieglāk pārbaudīt.
Law & More konsultē organizācijas par Kiberdrošības likuma darbības jomu, par incidentu ziņošanas procedūru un piegādātāju klauzulu izstrādi, kā arī par ziņojuma apstrādi un tam sekojošo uzraudzības saraksti. Ja incidents ietver arī personas datus, piegādes ķēdi vai līgumstrīdu, mēs varam šos jautājumus aplūkot kopā, nevis secīgi. Ja neesat pārliecināts, vai jūsu organizācija ietilpst likuma darbības jomā, šis ir jautājums, kas jāatrisina vispirms, un mēs labprāt uz to atbildēsim.